ShareSecurity

読み込み中

2026アーカイブ

防災とセキュリティ対策

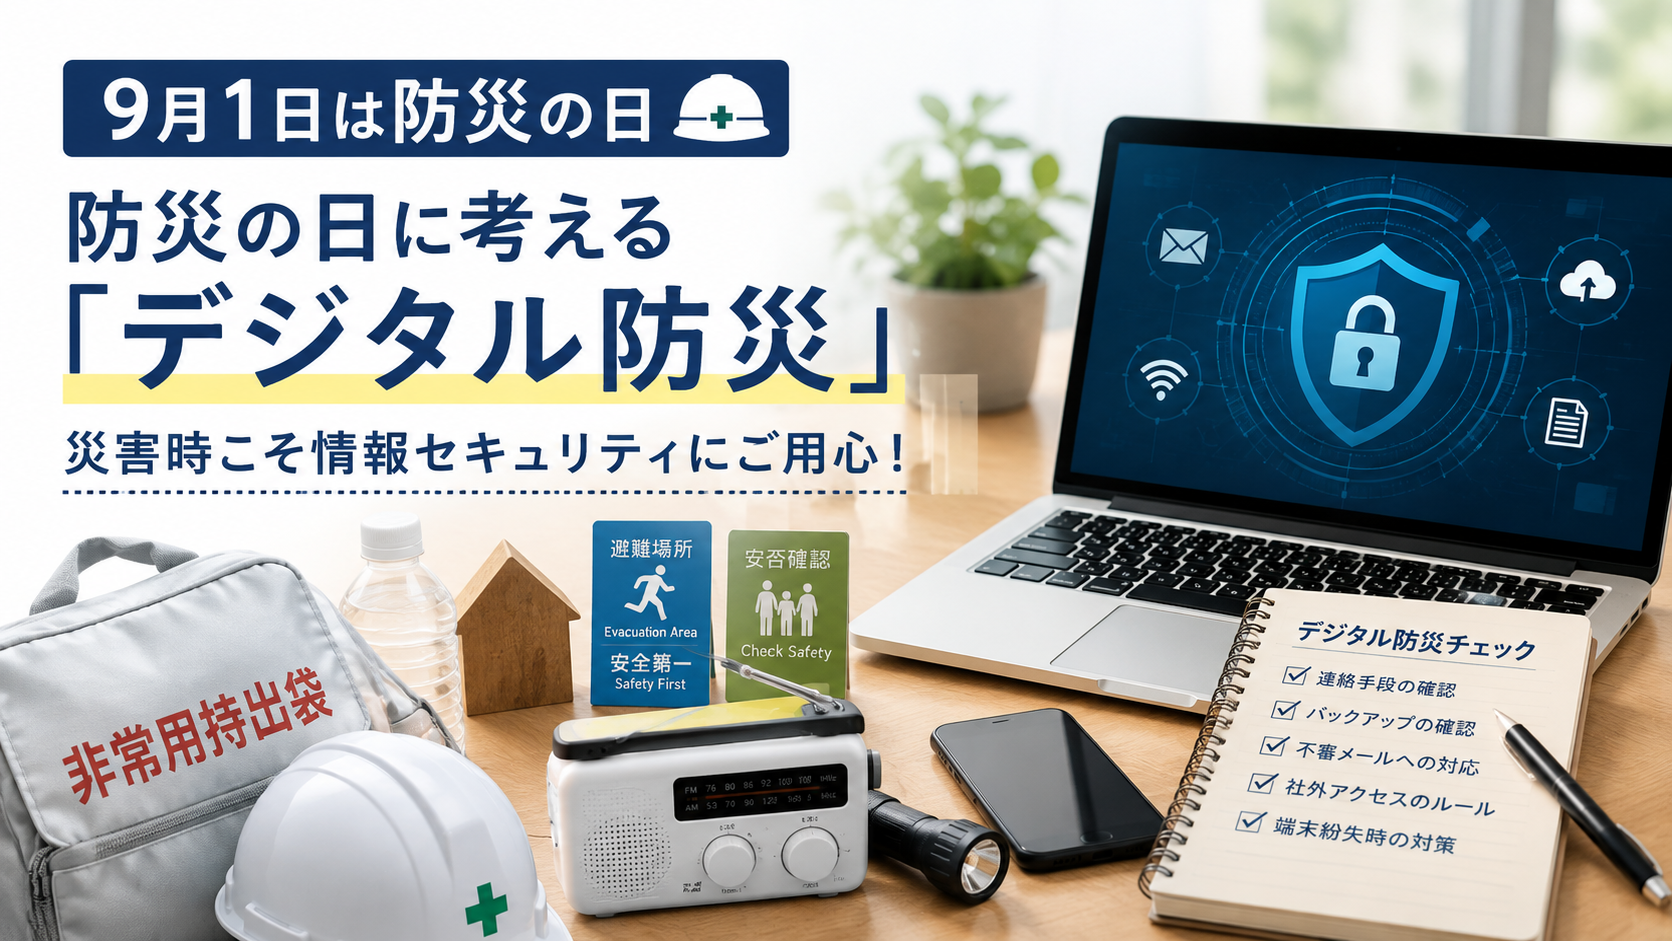
防災の日に考える「デジタル防災」 災害時こそ情報セキュリティにご用心!

前回のコラムでは、「巧妙化する詐欺メールにご用心!」と題して、本物そっくりのメールや、受け取った人を焦らせるフィッシング詐欺についてご紹介しました。

では、もしそれが地震や台風などの災害が発生している最中だったらどうでしょうか?

「緊急の安否確認です」
「停電に伴い、こちらから情報を確認してください」
「災害支援に関する重要なお知らせです」

普段なら「怪しいかも」と立ち止まれる内容でも、災害時は状況が大きく異なります。家族や会社のことが心配だったり、正しい情報を早く確認したかったりと、冷静な判断が難しくなりがちです。

9月1日の「防災の日」を機に、食料や避難場所だけではない、情報を守るための「デジタル防災」についても考えてみましょう。

災害時は「いつもと違う」が当たり前

災害が発生すると、会社に出勤できない、停電で社内のパソコンが使えない、普段利用している通信手段がつながらないなど、通常とは異なる環境で仕事をしなければならない可能性があります。

その結果、

  • 安否確認などを装った不審なメールやSMSを開いてしまう
  • 避難先などで安全性の分からないフリーWi-Fiを利用する
  • 個人のパソコンやスマートフォンで業務データを扱う
  • 急いで情報共有するため、普段使用していないサービスを利用する

といった行動につながることがあります。

災害への備えというと「何を用意するか」に目が向きがちですが、「普段の環境が使えなくなったとき、どう行動するか」まで決めておくことも大切です。

データの避難場所も準備できていますか?

人が安全な場所へ避難するのと同じように、会社にとって大切なデータにも「避難場所」が必要です。

パソコンや社内サーバーだけにデータを保存している場合、建物や機器が被害を受けると、大切な情報を失ってしまう可能性があります。

定期的なバックアップはもちろん、バックアップ先を分けるなど、「会社の設備が使えなくなってもデータを復旧できるか」という視点で確認してみましょう。

防災用品と一緒に「デジタル防災」もチェック!

防災の日には、非常食や水、避難場所などを確認する企業も多いと思います。

その機会に、次のようなことも確認してみてはいかがでしょうか?

  • 災害時の社員への連絡方法は決まっているか
  • 業務データのバックアップは取れているか
  • 社外から業務を行う場合のルールは決まっているか
  • 不審なメールやSMSを受け取った際の対応方法を共有しているか
  • パソコンやスマートフォンを紛失した場合の連絡先を把握しているか

災害は、いつもの環境、いつもの連絡方法、いつもの判断が通用するとは限りません。
だからこそ、平常時に「もしも」を想定して準備しておくことが重要です。

人の安全を守る防災と、大切な情報を守るデジタル防災。

9月1日の防災の日をきっかけに、会社の備えをもう一度見直してみませんか?

詐欺メールにご用心!

そのメール、本当に本物? 巧妙化する詐欺メールにご用心!

毎日、仕事で受け取る大量のメール。
その中に、会社の大切な機密情報や、あなたのID・パスワードを狙う「罠」が潜んでいるかもしれません。
近年、サイバー攻撃の手口はますます巧妙になっています。企業や取引先から送られてきた正規のメールに見せかけた偽メールも多く、一目見ただけでは本物かどうか判断できないケースも少なくありません。

今回は、詐欺メールによる被害を未然に防ぐために、日頃から意識しておきたい「2つの鉄則」をご紹介します。

鉄則1:差出人とURLを疑うクセをつける

「【至急】アカウントが停止されます」

「【重要】パスワードの更新が必要です」

このように、受信者を焦らせ、すぐに行動させようとする件名は、フィッシング詐欺でよく使われる手口です。
メールに記載されたリンクから、本物そっくりに作られた偽のログイン画面へ誘導し、入力されたIDやパスワードを盗み取ろうとします。

差出人のメールアドレスを確認する

メールに表示されている差出人名が「〇〇サービス」や「〇〇株式会社」になっていても、それだけで信用してはいけません。
差出人名だけでなく、実際のメールアドレスまで確認しましょう。

特に、メールアドレスの「@」以降にあるドメインが、次のようになっていないか注意してください。

  • 正規の企業とは関係のないフリーメールになっている
  • 正規のドメインと一文字だけ違っている
  • 数字や不自然な記号が加えられている
  • アルファベットの見た目が似た文字に置き換えられている

例えば、「amazon」の「m」を「rn」に置き換え、「arnazon」のように見せる手口があります。
画面上では本物に見えても、細かく確認すると不自然な部分が隠れていることがあります。

メール内のリンクをすぐにクリックしない

メール本文にURLやボタンが記載されていても、すぐにクリックしないでください。
パソコンの場合は、リンクやボタンの上にマウスカーソルを合わせると、実際のリンク先URLが画面の端などに表示されます。
表示されたURLが、本当に正規の企業やサービスのものか確認しましょう!

不安な場合は、メール内のリンクを使用せず、普段利用している公式サイトやブックマークから直接アクセスする方法が安全です。

鉄則2:怪しい添付ファイルやURLは「開かない」が基本

実在する取引先や、社内の担当者になりすましてメールを送る手口もあります。

「請求書の送付」

「打ち合わせ資料のご確認」

「注文内容について」

このような、日常業務で実際に使われそうな件名で、ウイルスが仕込まれたファイルや危険なURLを送りつけます。
過去には、Emotet(エモテット)などのマルウェアが、取引先とのメールを装って送られる被害も発生しています。

「心当たりがない」は最大の警告サイン

身に覚えのない請求書や納品書、注文書などが届いた場合は、安易に開かないでください。
特に、次のようなファイルが添付されている場合は注意が必要です。

  • ZIPファイル
  • Wordファイル
  • Excelファイル
  • PDFファイル
  • 実行形式のファイル

WordやExcel、PDFなど、普段の仕事でよく使う形式だからといって、安全とは限りません。
また、次のような特徴があるメールにも注意しましょう。

  • 日本語の表現が不自然
  • 普段と異なる言葉遣いをしている
  • 突然ファイルを開くよう求めてくる
  • 内容の説明がなく、添付ファイルだけが送られている
  • 急な振り込みや送金を求めてくる

少しでも違和感がある場合は、添付ファイルやURLを開かず、いったん確認することが大切です。

迷ったときは「別の手段」で確認する

「本当に取引先から届いたメールかもしれない」

「社内の人からの依頼にも見える」

このように判断に迷った場合でも、そのメールにそのまま返信するのは避けましょう。
メール自体が第三者によって送られている場合、返信しても攻撃者につながってしまう可能性があります。
普段から使用している電話番号や社内チャットなど、メール以外の手段で本人に直接確認してください。
メールに記載されている電話番号ではなく、名刺や社内の連絡先一覧、公式サイトなど、信頼できる情報を利用しましょう。

万が一、リンクをクリックしたり、ファイルを開いたりしてしまったら

「怪しいリンクをクリックしてしまった」

「添付ファイルを開いてしまった」

「偽の画面にパスワードを入力してしまったかもしれない」

このような場合でも、絶対に隠したり、焦って自分だけで解決しようとしたりしないでください。
早急に報告することで、被害の拡大を防げる可能性があります。

1.直ちにパソコンをネットワークから切断する

Wi-Fiをオフにする、またはLANケーブルを抜き、パソコンをネットワークから切り離してください。

ただし、自己判断で電源を切ったり、ファイルを削除したりすると、状況の確認に必要な情報が失われることがあります。勤務先のルールや情報システム担当者の指示に従いましょう。

2.速やかに担当者へ報告する

上司や情報システム担当者、セキュリティ担当者など、社内で定められている連絡先へすぐに報告してください。
報告する際は、次のような情報を伝えると、その後の対応がスムーズになります。

  • メールを受信した日時
  • 差出人や件名
  • クリックしたURL
  • 開いた添付ファイル
  • IDやパスワードを入力したか
  • 画面に表示された内容
  • その後に行った操作

「怒られるかもしれない」と報告をためらう必要はありません。

皆様からの早急な報告が、会社全体への被害拡大を防ぐ最大の鍵になります。

まとめ

詐欺メールは、知識がない人だけが被害に遭うものではありません。
業務中の忙しい時間や、急いでいるとき、疲れているときなど、誰でも判断を誤る可能性があります。
大切なのは、メールを開く前に一度立ち止まり、次の点を確認することです。

  • 差出人のメールアドレスは正しいか
  • リンク先のURLは正規のものか
  • 添付ファイルに心当たりがあるか
  • 不自然な日本語や急かす表現がないか
  • 別の連絡手段で本人に確認できるか

「少し怪しいかもしれない」と感じた直感を無視せず、すぐにクリックしない習慣を身につけましょう。
不審なメールへの対応や、社内のセキュリティ対策についてお困りの際は、お気軽にご相談ください。

wifi セキュリティ

「ちょっとだけ」が命取り? Wi-Fiの落とし穴にご用心!

テレワークや外出先での業務が当たり前になった今、Wi-Fiは私たちの仕事に欠かせないツールとなっています。
しかし、その便利さの裏には「情報漏洩」や「不正アクセス」といったセキュリティリスクが潜んでいます。

「少しメールを確認するだけだから」
「自宅だから大丈夫だろう」

そんなちょっとした油断が、重大なセキュリティ事故につながることもあります。
今回は、外出先や自宅でWi-Fiを利用する際の注意点と、今日から実践できる対策をご紹介します。


外出先のフリーWi-Fiは本当に安全?

カフェや駅、ホテルなどで提供されている無料のフリーWi-Fi。
便利なため、つい気軽に利用してしまいがちですが、利用する際には注意が必要です。

どんな危険があるの?

フリーWi-Fiの中には、通信内容が十分に保護されていないものがあります。
そのような環境で業務に関するメールの送受信やシステムへのログインを行うと、悪意のある第三者に通信内容を盗み見られる可能性があります。

例えば、

  • ログインIDやパスワード
  • 業務データや顧客情報
  • メールの内容

などが漏洩するリスクがあります。
「メールを少し確認するだけ」という行動でも、情報漏洩のきっかけになることがあるため注意が必要です。

外出先で業務を行う場合の対策

社外で業務データにアクセスする際は、以下のいずれかを必ず実施しましょう。

  • 会社支給のスマートフォンでテザリングを利用する
  • 外部のWi-Fiを利用する場合は、必ず会社指定のVPNを利用する

VPNを利用することで通信内容が暗号化され、安全性を大幅に高めることができます。


自宅のWi-Fiルーター、放置していませんか?

テレワークの普及により、自宅のネットワーク環境は「第二のオフィス」とも言える存在になりました。
しかし、自宅だから安心と思い込み、ルーターの設定や更新を長年放置しているケースも少なくありません。

こんな状態は要注意!

1.パスワードが初期設定のまま

ルーター本体に貼られている初期パスワードをそのまま使用していませんか?
初期設定のままでは推測されやすく、不正アクセスのリスクが高まります。

2.古い暗号化方式を使用している

古いWi-Fiルーターでは「WEP」などの旧式の暗号化方式が使われていることがあります。
これらは現在では簡単に解読できるため、第三者による不正利用や通信内容の盗み見につながる恐れがあります。


自宅のWi-Fiを安全に保つ3つのポイント

1. パスワードを見直す

以下の2つのパスワードを確認しましょう。

  • ルーターの管理者パスワード
  • Wi-Fi接続用パスワード

英数字・記号を組み合わせた、推測されにくい複雑なパスワードに変更することをおすすめします。

2. ファームウェアを定期的に更新する

ルーターには、セキュリティ上の問題を修正するための更新プログラム(ファームウェア)が提供されています。
古いまま使用すると、既知の脆弱性を悪用される危険があります。
可能であれば、自動更新機能を有効にしておきましょう。

3. 古いルーターは買い替えを検討する

Wi-Fiルーターの寿命は一般的に4~5年程度と言われています。
古い機種はセキュリティ機能が不足している場合があり、最新の脅威に対応できないことがあります。
また、新しいルーターは通信速度や接続の安定性も向上しているため、業務効率の改善にもつながります。
「最近ネットが遅い」「接続が不安定」と感じる場合は、買い替えのタイミングかもしれません。


まとめ

Wi-Fiは非常に便利な反面、使い方を誤ると大切な情報を失う原因にもなります。

特に、

  • フリーWi-Fiの安易な利用
  • 初期設定のままのルーター
  • 更新されていないネットワーク機器

は、セキュリティ事故の大きな要因となります。
日々の少しの心がけが、会社の大切な情報資産と皆さま自身を守ることにつながります。
Wi-Fiやネットワーク環境について不安なことがございましたら、お気軽に株式会社シェアセキュリティまでご相談ください。

お問い合わせはこちら

Instagram公式アカウントを開設しました!

このたび、株式会社シェアセキュリティはInstagram公式アカウントを開設いたしました。

当社は、中小企業の皆さまが安心して事業に取り組めるよう、情報セキュリティに関するコンサルティングやサポートを行っています。
近年では、サイバー攻撃の増加や取引先からのセキュリティ要件への対応など、中小企業においても情報セキュリティ対策の重要性がますます高まっています。
また、当社では大企業向けのセキュリティ支援も行っており、取引先から求められるセキュリティ対策やサプライチェーンセキュリティへの対応についてもサポートしております。

Instagramでは、

・サイバー攻撃に関する最新情報
・今日からできるセキュリティ対策
・中小企業向けのお役立ち情報
・社員教育やルール整備のポイント
・セキュリティに関する事例紹介

など、皆さまの事業に役立つ情報を分かりやすく発信してまいります。ぜひフォローいただき、日々の情報収集にお役立てください。

今後とも株式会社シェアセキュリティをよろしくお願いいたします。

←インスタグラムはこちら

「“うちは狙われない”は危険? 中小企業がサイバー攻撃の対象になる理由」

「うちのような会社は特に盗まれるものもないので、狙われないから大丈夫!」
そう思われる方は少なくありません。

しかし現在のサイバー攻撃は、特定の大企業だけを狙うものではなく、インターネット上の機器やメールアドレスへ自動的に攻撃を行うケースが増えています。
そのため、企業規模に関係なく被害が発生する時代になっています。

特に中小企業では、

  • パスワードの使い回し
  • 古いパソコンや機器の利用
  • 更新されていないソフトウェア
  • セキュリティルールの未整備

などが原因となり、攻撃の対象になることがあります。

また最近では、取引先やグループ会社を経由して侵入する「サプライチェーン攻撃」も増えています。
自社だけの問題ではなく、取引先へ影響を与えてしまう可能性もあります。

とはいえ、難しい対策を最初からすべて行う必要はありません。

まずは、

  • パスワード管理の見直し
  • ソフトウェア更新
  • 不審メールへの注意
  • 社内ルールの整備

など、基本的な対策から始めることが大切です。

サイバーセキュリティは、特別な会社だけのものではなく、今ではすべての企業・団体に必要な取り組みになっています。

「何から始めればいいかわからない」
「自社の対策状況を確認したい」

そのようなお困りごとがございましたら、お気軽に弊社までお問い合わせください。
お問い合わせはこちら

サイバーセキュリティーってなに?中小企業こそ知っておきたい基本対策

「サイバーセキュリティー」と聞くと、大企業や専門的なIT企業に必要なものと思われがちです。
しかし現在では、企業の規模に関係なく、中小企業もサイバー攻撃の対象になる時代です。

取引先とのメールのやり取り、顧客情報の管理、クラウドサービスの利用など、多くの企業が日常的にインターネットを活用しています。だからこそ、サイバーセキュリティーは身近で重要な課題となっています。

サイバーセキュリティーとは?

サイバーセキュリティーとは、パソコン・スマートフォン・ネットワーク・社内システムなどを、ウイルス感染や不正アクセス、情報漏えいなどの被害から守るための対策です。

簡単に言えば、会社の大切な情報や業務を守るための「インターネット上の防犯対策」です。

たとえば、以下のようなものが含まれます。

  • ウイルス対策ソフトの導入
  • 強固なパスワード管理
  • 社内データのバックアップ
  • 不審なメールへの注意
  • 社内ルールの整備
  • 従業員へのセキュリティ教育
なぜ中小企業にも必要なのか?

「うちは小さな会社だから狙われない」と思われることもあります。
しかし実際には、中小企業は対策が手薄になりやすく、攻撃者から狙われるケースも少なくありません。

また、自社だけでなく、取引先や顧客への被害につながる可能性もあります。

たとえば、

  • 顧客情報が漏えいする
  • メールが乗っ取られて取引先に迷惑をかける
  • 社内システムが止まり業務ができなくなる
  • 信用低下により売上へ影響する

このように、サイバーセキュリティーはITの問題ではなく、経営リスクの一つでもあります。

今すぐできる基本対策

大がかりな設備投資をしなくても、まずは基本的な対策から始めることが大切です。

  • パスワードの使い回しをやめる
  • OSやソフトを最新の状態に保つ
  • 定期的にバックアップを取る
  • 不審なメールや添付ファイルを開かない
  • 社内でルールを決める
  • 従業員への注意喚起を行う

こうした小さな積み重ねが、大きな被害防止につながります。

まとめ

サイバーセキュリティーは、会社のパソコンを守るだけではありません。
顧客情報、業務の継続、会社の信用、そして取引先との信頼関係を守るために欠かせない対策です。

中小企業こそ、被害が起きる前の準備が重要です。
まずはできることから、一つずつ見直してみませんか?

最初はご相談だけでも構いません。お困りのことがあれば、お気軽に弊社までお問い合わせください。
お問い合わせフォームはこちら

4/1より各種サービス本格始動!

株式会社シェアセキュリティは、2026年4月1日よりホームページ制作サービスを本格的に開始いたしました。
本サービスでは、従来の「完成されたデザインを提供する」制作ではなく、
お客様との対話を重視し、イメージの共有から設計・デザイン・制作・運用までを一貫して伴走するスタイルを採用しています。
初期段階ではヒアリングを通じて、事業内容やターゲット、求める印象などを丁寧に整理し、
その内容をもとにデザイン案をご提案いたします。
その後、お客様とすり合わせを重ねながら、細部の調整や方向性のブラッシュアップを行い、
「伝えたいことが伝わるホームページ」を共に作り上げていきます。
また、デザイン性だけでなく、導線設計や使いやすさにも配慮し、
集客やお問い合わせにつながる実用的なホームページ制作を提供いたします。

今後は、ホームページ制作に加え、運用支援や改善提案なども含めた継続的なサポートを強化し、
お客様のビジネス成長に貢献してまいります。